
Truffe sulle prenotazioni hotel, come proteggere clienti e strutture
Le truffe sulle prenotazioni hotel sfruttano dati autentici, messaggi e siti clonati. Ecco i casi documentati e come possono difendersi gli albergatori.

OSPITALITÀ E TURISMO - Una prenotazione autentica, il nome corretto dell'ospite, le date del soggiorno e un messaggio che sembra provenire dall'hotel. Non sempre, però, dietro quella comunicazione c'è realmente la struttura ricettiva. Le truffe legate alle prenotazioni online stanno diventando più difficili da riconoscere perché i criminali possono utilizzare informazioni vere e sfruttare canali di comunicazione normalmente considerati affidabili. Il rischio riguarda direttamente anche gli albergatori, che possono ritrovarsi con clienti raggirati a proprio nome, credenziali sottratte o richieste di rimborso fraudolente.
A confermare l'evoluzione del fenomeno è l'Ufficio federale della cibersicurezza svizzero, che nell'ottobre 2026 ha segnalato nuove modalità di frode basate su dati di prenotazione autentici, siti di hotel clonati e falsi rimborsi. L'obiettivo non è più soltanto sottrarre i dati delle carte di credito: alcuni attacchi cercano di ottenere anche l'accesso ai conti bancari delle vittime.
Come una prenotazione autentica può diventare una truffa
Il primo elemento da comprendere è che una comunicazione fraudolenta può contenere informazioni assolutamente corrette. Conoscere il nome dell'ospite, il numero della prenotazione o l'importo del soggiorno non costituisce una garanzia di autenticità.
I criminali possono ottenere queste informazioni attraverso sistemi di prenotazione o caselle di posta elettronica compromessi. In alcuni casi riescono a impossessarsi delle credenziali utilizzate dalle strutture per accedere alle piattaforme, raggiungendo gli ospiti direttamente attraverso i sistemi di messaggistica ufficiali.
L'organizzazione britannica Action Fraud aveva già documentato 532 segnalazioni riconducibili a questo meccanismo, con perdite complessive per circa 370.000 sterline nel periodo giugno 2023-settembre 2024. Sono dati riferiti al Regno Unito e a quello specifico intervallo temporale, ma aiutano a comprendere le conseguenze economiche di questi attacchi.
Nei casi esaminati, Action Fraud ha ricondotto il fenomeno alla probabile compromissione degli account delle strutture ricettive attraverso attacchi di phishing mirati, non a una violazione dell'infrastruttura centrale di Booking.com.
Quattro truffe documentate: cosa succede nella pratica
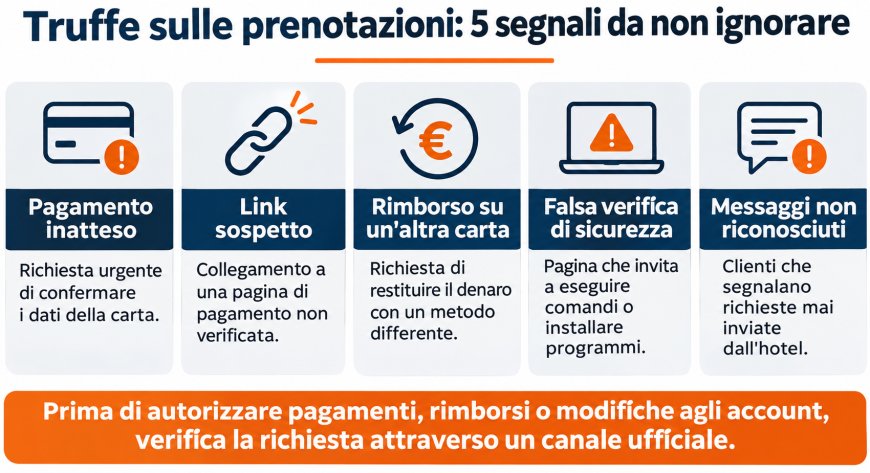
La carta da verificare per evitare la cancellazione. Il cliente prenota regolarmente una camera e riceve un messaggio che segnala un problema con il pagamento. Per conservare la prenotazione deve confermare i dati della carta attraverso un collegamento. Il testo contiene informazioni corrette e può arrivare persino attraverso la messaggistica ufficiale della piattaforma, se l'account della struttura è stato compromesso. Il link conduce invece a una pagina contraffatta progettata per sottrarre i dati di pagamento. È una modalità descritta nel giugno 2026 dall'Ufficio federale della cibersicurezza svizzero.
Il rimborso promesso attraverso un sito clonato. Nella variante segnalata nell'ottobre 2026 dalla stessa autorità, i truffatori contattano persone che hanno realmente soggiornato in hotel e promettono un rimborso del 7,5% sul prezzo già pagato. La comunicazione conduce a una copia del sito della struttura e successivamente a pagine che imitano servizi bancari e il sistema di pagamento svizzero TWINT. Il falso rimborso serve a ottenere le credenziali bancarie e a indurre la vittima ad autorizzare l'accesso al conto.
La falsa comunicazione che colpisce la reception. Nel marzo 2025 Microsoft Threat Intelligence ha documentato una campagna informatica rivolta agli operatori dell'ospitalità attraverso e-mail che imitavano comunicazioni di Booking.com. I messaggi riguardavano recensioni negative, richieste dei clienti o verifiche degli account. I collegamenti conducevano a pagine con falsi controlli di sicurezza simili a CAPTCHA, che spingevano il destinatario a eseguire operazioni sul computer capaci di installare software malevolo e compromettere le credenziali.
La prenotazione cancellata e il rimborso su un'altra carta. Nel maggio 2026 un'indagine della Guardia di finanza di Pisa ha coinvolto cinque indagati per presunte truffe ai danni di strutture ricettive in 17 regioni italiane. Secondo gli investigatori, i presunti responsabili si presentavano come finanzieri, prenotavano soggiorni utilizzando strumenti di pagamento illecitamente detenuti e successivamente chiedevano la restituzione delle somme su carte o conti differenti. Quando le banche annullavano i pagamenti originari, gli hotel rischiavano di aver effettuato rimborsi reali a fronte di somme successivamente stornate. Le responsabilità penali restano da accertare.
Come possono proteggersi gli albergatori: i controlli da introdurre
Di fronte a queste modalità di frode, la prevenzione non può essere affidata esclusivamente all'attenzione dei singoli dipendenti. Servono procedure condivise, soprattutto nei momenti in cui una prenotazione comporta un pagamento, un rimborso o una modifica delle condizioni iniziali.
Il primo controllo riguarda proprio gli incassi. Le condizioni di pagamento concordate con il cliente devono rimanere il riferimento per qualsiasi richiesta successiva. È opportuno definire chi può autorizzare pagamenti aggiuntivi, attraverso quali strumenti e con quali modalità comunicarli agli ospiti. Una procedura chiara permette anche al personale della reception di riconoscere richieste che non corrispondono alle normali operazioni della struttura.
Particolare attenzione va riservata ai rimborsi. La richiesta di restituire denaro su una carta o un conto differente da quello utilizzato per il pagamento originario dovrebbe far scattare una verifica specifica. Il personale non dovrebbe gestire autonomamente queste eccezioni, ma sottoporle a un responsabile e confrontarsi, quando necessario, con il fornitore dei servizi di pagamento. Nei casi dubbi è importante accertare anche lo stato effettivo della transazione iniziale, considerando che un accredito può essere successivamente contestato o revocato.
Un secondo ambito riguarda gli accessi informatici. Le credenziali delle piattaforme di prenotazione, delle caselle e-mail e dei software gestionali dovrebbero essere individuali, evitando per quanto possibile account condivisi da tutto il personale. L'autenticazione a più fattori, dove disponibile, aggiunge una protezione, mentre la limitazione dei permessi alle effettive mansioni riduce le conseguenze di un eventuale accesso non autorizzato. È altrettanto importante revocare tempestivamente le autorizzazioni ai collaboratori che lasciano la struttura e verificare periodicamente gli account ancora attivi.
Anche la formazione del personale deve partire da situazioni concrete. Una falsa recensione negativa, una richiesta urgente di modifica della prenotazione o una presunta verifica dell'account possono essere strumenti utilizzati per introdurre software malevolo. Nessun dipendente dovrebbe eseguire comandi sul computer o installare programmi seguendo istruzioni ricevute attraverso collegamenti non verificati, neppure quando la pagina riproduce l'aspetto di una piattaforma conosciuta.
Un altro intervento riguarda la comunicazione con gli ospiti. Già nella conferma della prenotazione, l'hotel può specificare quali canali utilizza per i pagamenti e come verificare eventuali richieste successive. Indicazioni semplici, come un recapito ufficiale da contattare in caso di dubbi, possono aiutare a intercettare i tentativi di frode prima che il cliente comunichi i propri dati.
Infine, è utile stabilire una procedura interna per le segnalazioni sospette. Se un ospite telefona perché ha ricevuto una richiesta di pagamento mai inviata dalla reception, l'episodio non dovrebbe essere considerato un semplice disguido. Occorre verificare immediatamente le comunicazioni associate alla prenotazione, controllare gli accessi agli account e accertare se altri clienti abbiano ricevuto messaggi analoghi.
Se la truffa è già partita, come intervenire
Quando si sospetta la compromissione di un account, la priorità è impedire che altri ospiti vengano coinvolti. La struttura dovrebbe contattare immediatamente l'assistenza della piattaforma interessata, mettere in sicurezza le credenziali e verificare quali comunicazioni o prenotazioni possano essere state esposte.
Gli ospiti potenzialmente coinvolti dovrebbero essere informati tempestivamente attraverso recapiti verificati, specificando quali richieste non provengono dall'hotel. Chi ha già comunicato informazioni bancarie dovrebbe rivolgersi immediatamente alla propria banca o al gestore della carta.
È inoltre necessario conservare le evidenze dell'accaduto, valutare la denuncia alle autorità competenti e verificare se l'incidente costituisca una violazione di dati personali. Il GDPR prevede, salvo i casi in cui sia improbabile un rischio per i diritti e le libertà delle persone, la notifica al Garante senza ingiustificato ritardo e, ove possibile, entro 72 ore dalla conoscenza della violazione. Se il rischio per gli interessati è elevato, può essere necessaria anche una comunicazione alle persone coinvolte.
Il punto, per gli operatori dell'ospitalità, non è quindi soltanto invitare i clienti a diffidare dei messaggi sospetti. È organizzare le procedure di prenotazione, pagamento e comunicazione in modo da poter individuare e bloccare una richiesta fraudolenta anche quando contiene informazioni autentiche e sembra provenire da un canale affidabile.